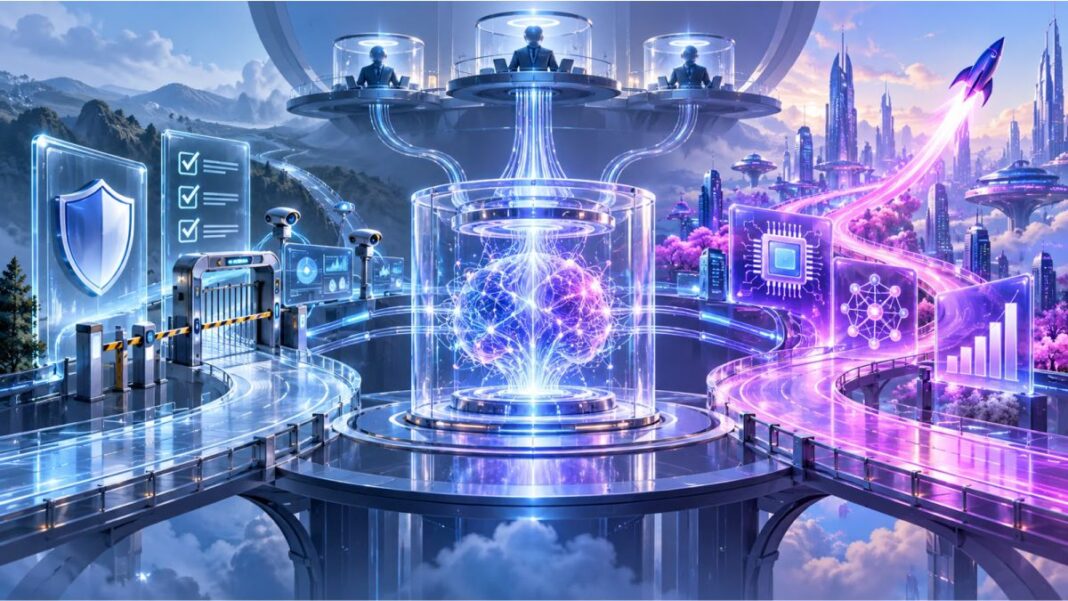
La discusión sobre inteligencia artificial ya no trata solamente de tecnología. También determina quién puede desarrollarla y bajo qué condiciones.
A medida que aumenta la capacidad de estos sistemas, la discusión deja de ser exclusivamente técnica. Entra en un terreno donde se cruzan seguridad, competencia, regulación, inversión y poder.
El riesgo de avanzar demasiado rápido
Una parte importante del debate sobre seguridad de la IA parte de una premisa: algunos daños potenciales podrían ser tan graves que esperar a que ocurran para reaccionar sería demasiado tarde.
Dentro del altruismo eficaz adquirió especial relevancia el estudio de los llamados riesgos existenciales asociados a tecnologías avanzadas. Desde esta perspectiva, evaluar capacidades, establecer límites o incluso ralentizar determinados desarrollos puede resultar razonable cuando las consecuencias potenciales son extraordinariamente altas.
Si un daño puede ser irreversible, no siempre podemos exigir que ocurra antes de tomar precauciones.
El riesgo de avanzar demasiado lento
En el extremo contrario aparece el aceleracionismo efectivo, conocido como e/acc.
Sus defensores sostienen que frenar preventivamente el progreso tecnológico también produce riesgos: retrasa innovaciones, reduce la competencia y puede concentrar el desarrollo en las organizaciones que disponen de recursos suficientes para soportar las exigencias regulatorias.
¿Qué perdemos si retrasamos una tecnología capaz de generar medicamentos, productividad, energía más eficiente o soluciones que todavía no conocemos?
Los dos lados razonan sobre futuros inciertos.
Uno pone el foco en el costo de avanzar demasiado rápido.
El otro, en el costo de avanzar demasiado lento.
Y ninguno puede conocer completamente de antemano el futuro sobre el que construye su argumento.
Regular también distribuye poder
Aquí aparece un aspecto menos visible.
Regular la inteligencia artificial no solo establece qué puede o no puede hacer un sistema. También determina quién puede desarrollarlo y bajo qué condiciones.
Evaluaciones, auditorías, documentación, controles de seguridad y obligaciones regulatorias requieren dinero, infraestructura y personal especializado.
Una gran empresa puede absorber esos costos con mayor facilidad que una organización pequeña o un nuevo competidor.
Eso no significa que una regulación de seguridad haya sido diseñada para eliminar competencia.
Significa algo más importante: una norma puede perseguir legítimamente la reducción de un riesgo y, al mismo tiempo, producir concentración de mercado.
El problema contrario también existe. Una regulación insuficiente puede trasladar a la sociedad riesgos que quienes desarrollan la tecnología no asumen directamente.
Por eso la discusión no puede reducirse a “regular” o “no regular”.
¿Quién define el riesgo?
Aquí aparece la cuestión central.
Podemos necesitar controles más fuertes para sistemas cada vez más capaces.
Pero esos controles también otorgan poder a quienes determinan qué sistema es suficientemente seguro para desarrollarse, desplegarse o llegar al mercado.
Entonces debemos preguntar:
¿Quién define qué riesgo resulta aceptable?
¿Las empresas que desarrollan los modelos?
¿Los gobiernos y reguladores?
¿Los investigadores?
¿Los organismos internacionales?
¿El mercado?
¿La sociedad que deberá convivir con las consecuencias?
No existe una respuesta sencilla. Pero la pregunta no debería desaparecer detrás de un lenguaje exclusivamente técnico.
Porque desarrollar los sistemas más avanzados requiere cada vez más capital, chips, energía, centros de datos, información y talento especializado.
Cuando definimos las reglas para acceder a esos recursos y desarrollar determinados modelos, también estamos definiendo cómo se distribuirá el poder tecnológico.
El problema está entre los dos extremos
La discusión suele presentarse como una elección entre quienes quieren protegernos de la tecnología y quienes quieren liberar todo su potencial.
Es demasiado simple.
Existe un riesgo en desarrollar sistemas que después no podamos controlar.
Pero también existe un riesgo en construir estructuras excesivamente concentradas para decidir quién puede desarrollarlos.
La dificultad está precisamente en encontrar el equilibrio entre ambos problemas:
Cómo controlar tecnologías cada vez más poderosas sin concentrar, para hacerlo, un poder igualmente difícil de controlar.
Después de preguntarnos qué información produce la IA y qué clase de IA tenemos delante, aparece entonces una tercera pregunta:
¿Quién decidirá qué riesgos estamos autorizados a asumir y cuáles no?
Porque la regulación de la inteligencia artificial no determinará solamente cómo será utilizada.
También contribuirá a determinar quién tendrá capacidad para construirla.